Domain softwareentwickler-berlin.de kaufen?
Wir ziehen mit dem Projekt
softwareentwickler-berlin.de um.
Sind Sie am Kauf der Domain
softwareentwickler-berlin.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain softwareentwickler-berlin.de kaufen?
Welche Methoden verwenden Unternehmen zur Ermittlung von zuverlässigen Beschaffungsadressen?
Unternehmen verwenden verschiedene Methoden wie Marktforschung, Lieferantenbewertung und persönliche Kontakte, um zuverlässige Beschaffungsadressen zu ermitteln. Sie können auch auf Empfehlungen von anderen Unternehmen oder Branchenverbänden zurückgreifen. Die Nutzung von Online-Plattformen und Datenbanken kann ebenfalls hilfreich sein, um potenzielle Lieferanten zu identifizieren. **
Was sind die gängigsten Methoden zur Ermittlung von Straftaten?
Die gängigsten Methoden zur Ermittlung von Straftaten sind forensische Untersuchungen, Befragungen von Zeugen und Verdächtigen sowie die Auswertung von Überwachungskameras und anderen Beweismitteln. Zudem werden oft auch verdeckte Ermittlungen, wie Observationen oder verdeckte Befragungen, eingesetzt. Die Zusammenarbeit mit anderen Behörden und der Austausch von Informationen spielen ebenfalls eine wichtige Rolle bei der Ermittlung von Straftaten. **

Ähnliche Suchbegriffe für Ermittlung
Top-Angebote
Produkte zum Begriff Ermittlung:
-
GrapeCity ActiveReportsJS 6 1 Deployment License 1Y EN WIN SUB Unlimited Developers Hostname and 2 Additional Hostnames for testing purposes (ARJS06DA03)GrapeCity ActiveReportsJS 6 1 Deployment License 1Y EN WIN SUB Unlimited Developers Hostname and 2 Additional Hostnames for testing purposes1512,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Macrium Reflect Deployment KitMacrium Reflect Deployment Kit – Effiziente Systembereitstellung Das Macrium Reflect Deployment Kit wurde speziell für IT-Administratoren und Techniker entwickelt, die regelmäßig viele Rechner und Server einrichten müssen. In Branchen, in denen Konsistenz, Sicherheit und Geschwindigkeit bei der Systembereitstellung entscheidend sind, liefert dieses Tool die nötige Flexibilität und Effizienz – ohne Kompromisse. Mit dem Deployment Kit können Sie ein standardisiertes „Master“-Image erstellen – auch bekannt als Golden Image . Dieses kann beliebig oft auf verschiedene Arbeitsstationen oder Server aufgespielt werden. Das reduziert nicht nur den manuellen Aufwand drastisch, sondern gewährleistet auch eine gleichbleibende Qualität in der Systemkonfiguration. Ob Sie Geräte für neue Mitarbeiter vorbereiten, Hardware austauschen oder eine komplette IT-Umgebung aufsetzen: Durch den Einsatz des Deployment Kits sparen Sie wertvolle Zeit. So können sich Ihre Teams auf das konzentrieren, was zählt – die eigentliche Arbeit, nicht die Installation. Gerade in großen Organisationen ist eine homogene Software- und Systemlandschaft von Vorteil. Mit dem Macrium Deployment Kit lassen sich Betriebssysteme und Anwendungen in kürzester Zeit standardisiert verteilen – ohne zusätzliche Lizenzkosten pro Endgerät. Das Macrium Reflect Deployment Kit ist die ideale Lösung für alle, die eine effektive, manuelle und unbegrenzt skalierbare Bereitstellungslösung suchen. Einfach, zuverlässig, leistungsfähig – und bereit, Ihren IT-Alltag zu vereinfachen. Wie funktioniert die Lizenz? 1 Erstellung via Reflect Server Das USB-Deployment-Kit wird mit Macrium Reflect Server erzeugt. Eine Lizenz für Reflect Server ist im Paket enthalten. 2 5 gleichzeitige Installationen Die enthaltene Reflect Server-Lizenz erlaubt bis zu 5 gleichzeitige Deployments auf Workstations oder Servern. 3 Inklusive Support Im Lizenzumfang ist technischer Support enthalten – ideal für Unternehmen, die reibungslose Bereitstellungen erwarten. 4 Nach Ablauf der Lizenz Nach Ablauf funktioniert nur noch die Wiederherstellung. Portable USB/ISO-Apps und neue Deployments sind dann deaktiviert. So funktioniert das Macrium Deployment Kit Schritt 1: Lizenz & USB-Stick Installieren Sie das Deployment Kit auf einem USB-Stick. Bis zu 5 Techniker können dies gleichzeitig tun. ↓ Schritt 2: Master-System einrichten Richten Sie Ihr Master-System ein, inklusive aller Programme, Benutzerkonten und Einstellungen. ↓ Schritt 3: Image erstellen Erstellen Sie ein vollständiges Backup-Image Ihres Master-Systems mit dem Deployment Kit. ↓ Schritt 4: Image auf USB speichern Speichern Sie das Image auf dem erstellten bootfähigen Medium (USB-Stick oder ISO). ↓ Schritt 5: Bereitstellung Verwenden Sie Ihre USB-Geräte, um das Image auf beliebig vielen Zielrechnern bereitzustellen – schnell, sicher, konsistent. Maximale Kontrolle bei der Bereitstellung – schnell, konsistent, sicher Portabilität Stellen Sie ein Master-Image auf einer unbegrenzten Anzahl von Arbeitsstationen oder Servern bereit. Konsistenz Replizieren Sie ein Systemabbild im großen Maßstab, um sicherzustellen, dass die Mitarbeiter Zugriff auf Tools und Ressourcen haben. Sicherheit Schützen Sie Ihr Master-Image und führen Sie bei Bedarf sichere und schnelle Aktualisierungen und Bereitstellungen durch. Warum Sie das Macrium Reflect Deployment Kit erwerben sollten Einfaches Massen-Rollout Stellen Sie ein vorkonfiguriertes System-Image auf beliebig vielen Geräten bereit – ohne manuelle Einrichtung. Technikerfreundliche Lizenz Bis zu 5 Techniker können das portable Tool gleichzeitig nutzen – ideal für den professionellen IT-Einsatz. Hohe Zeitersparnis Verkürzen Sie den Einrichtungsprozess von Stunden auf Minuten – selbst bei großen Netzwerken. Kosteneffiziente Lösung Eine einzige Lizenz für unbegrenzte Deployments spart enorme Hardware- und Administrationskosten. Unabhängig einsetzbar Dank USB-Stick oder ISO-Datei benötigen Sie keine Netzwerkverbindung oder zusätzlichen Server. Schnelle Wiederherstellung Ideal für Notfälle: Stellen Sie Systeme innerhalb weniger Minuten wieder her – direkt vom Stick. Was ist mit der Sicherung von Workstations und Servern? Die Macrium Reflect-Backup-Engine im Deployment Kit ist für die Erstellung eines einzelnen Master- oder Golden-Images konzipiert. Sie dient nicht dem kontinuierlichen Schutz der eingerichteten Workstations oder Server. Zwar kann das Deployment Kit für Ad-hoc-Backups verwendet werden, etwa wenn spontane Sicherungen nötig sind, doch ersetzt es keine vollwertige Backup-Lösung für den Alltag. Für regelmäßige, geplante Datensicherungen auf mehreren Systemen empfehlen wir den Einsatz von Macrium Reflect Workstation- oder Server-Lizenzen , die speziell für den umfassenden Schutz im produktiven Einsatz entwickelt wurden. Systemanforderungen für das Macrium Reflect Deployment Kit Kategorie Anforderung Betriebssysteme Kompatibel mit Windows XP, Windows Server 2003 und neueren ...4378,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Quay (1 Deployment)Red Hat Quay – Enterprise Container Registry für moderne Container-Umgebungen Red Hat Quay (1 Deployment) ist eine professionelle Red Hat Subskriptionslösung für Unternehmen, die Container-Images und cloud-native Artefakte sicherer speichern, verwalten und über moderne Plattformumgebungen hinweg bereitstellen möchten. Die Lösung unterstützt Organisationen dabei, zentrale Registry-Prozesse strukturierter aufzubauen und Container-Inhalte kontrollierter in Entwicklungs-, Test- und Produktionsumgebungen zu nutzen. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Subskription für den vorgesehenen Nutzungsumfang. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für OpenShift, Kubernetes, Container-Sicherheit, Linux oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der genaue Preis richtet sich nach dem gewählten Subskriptionsumfang und der gewünschten Laufzeit. Die Lösung richtet sich an IT-Abteilungen, Plattformteams, DevOps-Teams und Unternehmen, die containerisierte Anwendungen professionell entwickeln, verteilen und betreiben. Red Hat Quay ist besonders interessant für Organisationen, die eine zentrale, enterprise-orientierte Container Registry benötigen und ihre Container-Images nicht unkontrolliert über verschiedene Systeme, Teams oder Speicherorte verteilen möchten. Dadurch entsteht eine bessere Grundlage für Transparenz, Governance und zuverlässigere Bereitstellungsprozesse. Zentrale Registry für Container-Images und cloud-native Artefakte Red Hat Quay unterstützt Unternehmen dabei, Container-Images und weitere cloud-native Inhalte in einer zentralen Registry zu organisieren. Teams können dadurch besser nachvollziehen, welche Images vorhanden sind, wie sie verwendet werden und wie sie in Entwicklungs- oder Produktionsprozesse eingebunden werden. Das ist besonders wichtig, wenn mehrere Teams, Projekte oder Standorte mit Container-Technologien arbeiten. Eine professionelle Registry schafft mehr Ordnung in modernen Container-Landschaften. Statt Images verteilt und schwer nachvollziehbar zu speichern, können Unternehmen mit Red Hat Quay eine kontrolliertere Grundlage für Bereitstellung, Verwaltung und Zugriff schaffen. Das unterstützt DevOps-Prozesse, reduziert organisatorische Komplexität und erleichtert den Aufbau konsistenter Plattformabläufe. Für OpenShift-, Kubernetes- und Enterprise-Umgebungen Red Hat Quay passt zu Unternehmen, die Container-Workloads in OpenShift-, Kubernetes- oder anderen geeigneten Enterprise-Umgebungen betreiben. Die Lösung kann als eigenständige Registry-Komponente genutzt werden und unterstützt Organisationen dabei, Container-Inhalte besser in bestehende Plattformstrategien einzubinden. Je nach Umgebung kann Red Hat Quay dabei helfen, Entwicklungs- und Betriebsprozesse sauberer miteinander zu verbinden. Besonders in wachsenden Container-Infrastrukturen ist eine klare Registry-Strategie wichtig. Plattformteams benötigen zuverlässige Prozesse für den Umgang mit Images, Versionen, Zugriffen und Bereitstellung. Red Hat Quay bietet dafür eine professionelle Grundlage, die sich in moderne Unternehmensumgebungen einordnen lässt und Container-Prozesse besser nachvollziehbar macht. Sicherheit, Zugriff und Governance besser organisieren Bei Container-Images geht es nicht nur um Speicherung. Unternehmen müssen auch kontrollieren können, wer auf Inhalte zugreifen darf, wie Images verteilt werden und wie Registry-Prozesse in interne Sicherheits- und Governance-Anforderungen passen. Red Hat Quay unterstützt eine strukturiertere Verwaltung dieser Anforderungen und hilft Teams dabei, Container-Inhalte kontrollierter bereitzustellen. Zentrale Speicherung: Container-Images und cloud-native Artefakte können in einer professionellen Registry-Umgebung organisiert werden. Kontrollierter Zugriff: Unterstützt Unternehmen dabei, Zugriffe auf Registry-Inhalte strukturierter zu verwalten. Repository-Prozesse: Geeignet für Teams, die Images, Versionen und Repositories übersichtlicher in ihre Entwicklungs- und Betriebsprozesse einbinden möchten. Governance: Hilft Organisationen, interne Vorgaben und Plattformprozesse rund um Container-Inhalte besser nachvollziehbar zu machen. Geeignet für DevOps- und Plattformteams Red Hat Quay ist eine passende Lösung für Unternehmen, die ihre DevOps-Prozesse professioneller gestalten möchten. Entwickler, Plattformteams und Betriebseinheiten können Container-Images zentraler bereitstellen und nutzen. Dadurch lassen sich Workflows rund um Build-, Test-, Freigabe- und Deployment-Prozesse besser strukturieren. In modernen Softwareprojekten ändern sich Images und Anwendungen regelmäßig. Eine enterprise-orientierte Registry kann dabei helfen, Versionen, Repositories und Bereitstellungsprozesse übersichtlicher zu verwalten. Unternehmen erhalten damit eine bessere Grundlage, um Co...32411,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die gängigsten Methoden zur Ermittlung von Versicherungsbetrug?
Die gängigsten Methoden zur Ermittlung von Versicherungsbetrug sind die Überprüfung von Versicherungsansprüchen, die Analyse von Schadensfällen und die Zusammenarbeit mit Ermittlern und Behörden. Weitere Methoden umfassen die Überwachung von Verdächtigen, die Analyse von Versicherungspolicen und die Nutzung von Datenanalysen zur Identifizierung von betrügerischem Verhalten. Es ist wichtig, dass Versicherungsunternehmen proaktiv sind und Betrugsermittlungen ernst nehmen, um ihre Kunden und ihr Geschäft zu schützen. **
-
Was sind gängige Methoden zur Ermittlung von Beschaffungsadressen für Unternehmen?
Gängige Methoden zur Ermittlung von Beschaffungsadressen für Unternehmen sind die Nutzung von Branchenverzeichnissen, Online-Recherchen und die Teilnahme an Fachmessen und Networking-Veranstaltungen. Unternehmen können auch Lieferantenempfehlungen von Geschäftspartnern oder Industrieverbänden erhalten. Eine weitere Möglichkeit ist die direkte Kontaktaufnahme mit potenziellen Lieferanten über Telefon oder E-Mail. **
-
Was sind die häufigsten Methoden der Ermittlung bei kriminellen Taten?
Die häufigsten Methoden der Ermittlung bei kriminellen Taten sind die Befragung von Zeugen und Verdächtigen, die Auswertung von Spuren am Tatort sowie die Analyse von Überwachungskameras und anderen Beweismitteln. Oftmals werden auch forensische Untersuchungen wie DNA-Analysen oder Fingerabdruckvergleiche durchgeführt, um den Täter zu identifizieren. Polizei und Ermittlungsbehörden arbeiten eng zusammen, um alle verfügbaren Informationen zu sammeln und den Fall aufzuklären. **
-
Was sind gängige Methoden zur Ermittlung des Sprachstands bei Kindern?
Gängige Methoden zur Ermittlung des Sprachstands bei Kindern sind standardisierte Tests, Beobachtungen im Alltag und Gespräche mit Eltern und Lehrern. Diese Methoden helfen dabei, den Wortschatz, die Grammatik, die Aussprache und das Sprachverständnis eines Kindes zu beurteilen. Die Ergebnisse können dann genutzt werden, um gezielte Fördermaßnahmen zu planen. **

Welche Methoden werden zur Ermittlung des Wertes von Druckwerken verwendet?
Zur Ermittlung des Wertes von Druckwerken werden Methoden wie die Marktpreisanalyse, die Auktionspreisermittlung und die Schätzung durch Experten verwendet. Diese Methoden berücksichtigen Faktoren wie den Zustand des Druckwerks, die Seltenheit und die Nachfrage auf dem Markt. Letztendlich dient die Wertermittlung dazu, einen angemessenen Preis für das Druckwerk festzulegen. **
Was sind die wichtigsten Methoden zur Ermittlung von kriminellen Handlungen?
Die wichtigsten Methoden zur Ermittlung von kriminellen Handlungen sind forensische Untersuchungen, Vernehmungen von Verdächtigen und Zeugen sowie die Auswertung von Überwachungskameras und anderen Beweismitteln. Zudem spielen auch die Analyse von Tatorten und die Zusammenarbeit mit anderen Behörden eine entscheidende Rolle bei der Aufklärung von Verbrechen. Moderne Technologien wie DNA-Analysen und digitale Forensik werden ebenfalls immer wichtiger für die Ermittlungsarbeit. **
Top-Angebote
Produkte zum Begriff Ermittlung:
-
GrapeCity ActiveReportsJS 6 1 Deployment License 1Y EN WIN SUB Unlimited Developers Hostname and 2 Additional Hostnames for testing purposes (ARJS06DA03)GrapeCity ActiveReportsJS 6 1 Deployment License 1Y EN WIN SUB Unlimited Developers Hostname and 2 Additional Hostnames for testing purposes1512,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Macrium Reflect Deployment KitMacrium Reflect Deployment Kit – Effiziente Systembereitstellung Das Macrium Reflect Deployment Kit wurde speziell für IT-Administratoren und Techniker entwickelt, die regelmäßig viele Rechner und Server einrichten müssen. In Branchen, in denen Konsistenz, Sicherheit und Geschwindigkeit bei der Systembereitstellung entscheidend sind, liefert dieses Tool die nötige Flexibilität und Effizienz – ohne Kompromisse. Mit dem Deployment Kit können Sie ein standardisiertes „Master“-Image erstellen – auch bekannt als Golden Image . Dieses kann beliebig oft auf verschiedene Arbeitsstationen oder Server aufgespielt werden. Das reduziert nicht nur den manuellen Aufwand drastisch, sondern gewährleistet auch eine gleichbleibende Qualität in der Systemkonfiguration. Ob Sie Geräte für neue Mitarbeiter vorbereiten, Hardware austauschen oder eine komplette IT-Umgebung aufsetzen: Durch den Einsatz des Deployment Kits sparen Sie wertvolle Zeit. So können sich Ihre Teams auf das konzentrieren, was zählt – die eigentliche Arbeit, nicht die Installation. Gerade in großen Organisationen ist eine homogene Software- und Systemlandschaft von Vorteil. Mit dem Macrium Deployment Kit lassen sich Betriebssysteme und Anwendungen in kürzester Zeit standardisiert verteilen – ohne zusätzliche Lizenzkosten pro Endgerät. Das Macrium Reflect Deployment Kit ist die ideale Lösung für alle, die eine effektive, manuelle und unbegrenzt skalierbare Bereitstellungslösung suchen. Einfach, zuverlässig, leistungsfähig – und bereit, Ihren IT-Alltag zu vereinfachen. Wie funktioniert die Lizenz? 1 Erstellung via Reflect Server Das USB-Deployment-Kit wird mit Macrium Reflect Server erzeugt. Eine Lizenz für Reflect Server ist im Paket enthalten. 2 5 gleichzeitige Installationen Die enthaltene Reflect Server-Lizenz erlaubt bis zu 5 gleichzeitige Deployments auf Workstations oder Servern. 3 Inklusive Support Im Lizenzumfang ist technischer Support enthalten – ideal für Unternehmen, die reibungslose Bereitstellungen erwarten. 4 Nach Ablauf der Lizenz Nach Ablauf funktioniert nur noch die Wiederherstellung. Portable USB/ISO-Apps und neue Deployments sind dann deaktiviert. So funktioniert das Macrium Deployment Kit Schritt 1: Lizenz & USB-Stick Installieren Sie das Deployment Kit auf einem USB-Stick. Bis zu 5 Techniker können dies gleichzeitig tun. ↓ Schritt 2: Master-System einrichten Richten Sie Ihr Master-System ein, inklusive aller Programme, Benutzerkonten und Einstellungen. ↓ Schritt 3: Image erstellen Erstellen Sie ein vollständiges Backup-Image Ihres Master-Systems mit dem Deployment Kit. ↓ Schritt 4: Image auf USB speichern Speichern Sie das Image auf dem erstellten bootfähigen Medium (USB-Stick oder ISO). ↓ Schritt 5: Bereitstellung Verwenden Sie Ihre USB-Geräte, um das Image auf beliebig vielen Zielrechnern bereitzustellen – schnell, sicher, konsistent. Maximale Kontrolle bei der Bereitstellung – schnell, konsistent, sicher Portabilität Stellen Sie ein Master-Image auf einer unbegrenzten Anzahl von Arbeitsstationen oder Servern bereit. Konsistenz Replizieren Sie ein Systemabbild im großen Maßstab, um sicherzustellen, dass die Mitarbeiter Zugriff auf Tools und Ressourcen haben. Sicherheit Schützen Sie Ihr Master-Image und führen Sie bei Bedarf sichere und schnelle Aktualisierungen und Bereitstellungen durch. Warum Sie das Macrium Reflect Deployment Kit erwerben sollten Einfaches Massen-Rollout Stellen Sie ein vorkonfiguriertes System-Image auf beliebig vielen Geräten bereit – ohne manuelle Einrichtung. Technikerfreundliche Lizenz Bis zu 5 Techniker können das portable Tool gleichzeitig nutzen – ideal für den professionellen IT-Einsatz. Hohe Zeitersparnis Verkürzen Sie den Einrichtungsprozess von Stunden auf Minuten – selbst bei großen Netzwerken. Kosteneffiziente Lösung Eine einzige Lizenz für unbegrenzte Deployments spart enorme Hardware- und Administrationskosten. Unabhängig einsetzbar Dank USB-Stick oder ISO-Datei benötigen Sie keine Netzwerkverbindung oder zusätzlichen Server. Schnelle Wiederherstellung Ideal für Notfälle: Stellen Sie Systeme innerhalb weniger Minuten wieder her – direkt vom Stick. Was ist mit der Sicherung von Workstations und Servern? Die Macrium Reflect-Backup-Engine im Deployment Kit ist für die Erstellung eines einzelnen Master- oder Golden-Images konzipiert. Sie dient nicht dem kontinuierlichen Schutz der eingerichteten Workstations oder Server. Zwar kann das Deployment Kit für Ad-hoc-Backups verwendet werden, etwa wenn spontane Sicherungen nötig sind, doch ersetzt es keine vollwertige Backup-Lösung für den Alltag. Für regelmäßige, geplante Datensicherungen auf mehreren Systemen empfehlen wir den Einsatz von Macrium Reflect Workstation- oder Server-Lizenzen , die speziell für den umfassenden Schutz im produktiven Einsatz entwickelt wurden. Systemanforderungen für das Macrium Reflect Deployment Kit Kategorie Anforderung Betriebssysteme Kompatibel mit Windows XP, Windows Server 2003 und neueren ...4378,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Methoden verwenden Unternehmen zur Ermittlung von zuverlässigen Beschaffungsadressen?
Unternehmen verwenden verschiedene Methoden wie Marktforschung, Lieferantenbewertung und persönliche Kontakte, um zuverlässige Beschaffungsadressen zu ermitteln. Sie können auch auf Empfehlungen von anderen Unternehmen oder Branchenverbänden zurückgreifen. Die Nutzung von Online-Plattformen und Datenbanken kann ebenfalls hilfreich sein, um potenzielle Lieferanten zu identifizieren. **
-
Was sind die gängigsten Methoden zur Ermittlung von Straftaten?
Die gängigsten Methoden zur Ermittlung von Straftaten sind forensische Untersuchungen, Befragungen von Zeugen und Verdächtigen sowie die Auswertung von Überwachungskameras und anderen Beweismitteln. Zudem werden oft auch verdeckte Ermittlungen, wie Observationen oder verdeckte Befragungen, eingesetzt. Die Zusammenarbeit mit anderen Behörden und der Austausch von Informationen spielen ebenfalls eine wichtige Rolle bei der Ermittlung von Straftaten. **
-
Was sind die gängigsten Methoden zur Ermittlung von Versicherungsbetrug?
Die gängigsten Methoden zur Ermittlung von Versicherungsbetrug sind die Überprüfung von Versicherungsansprüchen, die Analyse von Schadensfällen und die Zusammenarbeit mit Ermittlern und Behörden. Weitere Methoden umfassen die Überwachung von Verdächtigen, die Analyse von Versicherungspolicen und die Nutzung von Datenanalysen zur Identifizierung von betrügerischem Verhalten. Es ist wichtig, dass Versicherungsunternehmen proaktiv sind und Betrugsermittlungen ernst nehmen, um ihre Kunden und ihr Geschäft zu schützen. **
-
Was sind gängige Methoden zur Ermittlung von Beschaffungsadressen für Unternehmen?
Gängige Methoden zur Ermittlung von Beschaffungsadressen für Unternehmen sind die Nutzung von Branchenverzeichnissen, Online-Recherchen und die Teilnahme an Fachmessen und Networking-Veranstaltungen. Unternehmen können auch Lieferantenempfehlungen von Geschäftspartnern oder Industrieverbänden erhalten. Eine weitere Möglichkeit ist die direkte Kontaktaufnahme mit potenziellen Lieferanten über Telefon oder E-Mail. **
Ähnliche Suchbegriffe für Ermittlung
-
Red Hat Quay (1 Deployment)Red Hat Quay – Enterprise Container Registry für moderne Container-Umgebungen Red Hat Quay (1 Deployment) ist eine professionelle Red Hat Subskriptionslösung für Unternehmen, die Container-Images und cloud-native Artefakte sicherer speichern, verwalten und über moderne Plattformumgebungen hinweg bereitstellen möchten. Die Lösung unterstützt Organisationen dabei, zentrale Registry-Prozesse strukturierter aufzubauen und Container-Inhalte kontrollierter in Entwicklungs-, Test- und Produktionsumgebungen zu nutzen. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Subskription für den vorgesehenen Nutzungsumfang. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für OpenShift, Kubernetes, Container-Sicherheit, Linux oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der genaue Preis richtet sich nach dem gewählten Subskriptionsumfang und der gewünschten Laufzeit. Die Lösung richtet sich an IT-Abteilungen, Plattformteams, DevOps-Teams und Unternehmen, die containerisierte Anwendungen professionell entwickeln, verteilen und betreiben. Red Hat Quay ist besonders interessant für Organisationen, die eine zentrale, enterprise-orientierte Container Registry benötigen und ihre Container-Images nicht unkontrolliert über verschiedene Systeme, Teams oder Speicherorte verteilen möchten. Dadurch entsteht eine bessere Grundlage für Transparenz, Governance und zuverlässigere Bereitstellungsprozesse. Zentrale Registry für Container-Images und cloud-native Artefakte Red Hat Quay unterstützt Unternehmen dabei, Container-Images und weitere cloud-native Inhalte in einer zentralen Registry zu organisieren. Teams können dadurch besser nachvollziehen, welche Images vorhanden sind, wie sie verwendet werden und wie sie in Entwicklungs- oder Produktionsprozesse eingebunden werden. Das ist besonders wichtig, wenn mehrere Teams, Projekte oder Standorte mit Container-Technologien arbeiten. Eine professionelle Registry schafft mehr Ordnung in modernen Container-Landschaften. Statt Images verteilt und schwer nachvollziehbar zu speichern, können Unternehmen mit Red Hat Quay eine kontrolliertere Grundlage für Bereitstellung, Verwaltung und Zugriff schaffen. Das unterstützt DevOps-Prozesse, reduziert organisatorische Komplexität und erleichtert den Aufbau konsistenter Plattformabläufe. Für OpenShift-, Kubernetes- und Enterprise-Umgebungen Red Hat Quay passt zu Unternehmen, die Container-Workloads in OpenShift-, Kubernetes- oder anderen geeigneten Enterprise-Umgebungen betreiben. Die Lösung kann als eigenständige Registry-Komponente genutzt werden und unterstützt Organisationen dabei, Container-Inhalte besser in bestehende Plattformstrategien einzubinden. Je nach Umgebung kann Red Hat Quay dabei helfen, Entwicklungs- und Betriebsprozesse sauberer miteinander zu verbinden. Besonders in wachsenden Container-Infrastrukturen ist eine klare Registry-Strategie wichtig. Plattformteams benötigen zuverlässige Prozesse für den Umgang mit Images, Versionen, Zugriffen und Bereitstellung. Red Hat Quay bietet dafür eine professionelle Grundlage, die sich in moderne Unternehmensumgebungen einordnen lässt und Container-Prozesse besser nachvollziehbar macht. Sicherheit, Zugriff und Governance besser organisieren Bei Container-Images geht es nicht nur um Speicherung. Unternehmen müssen auch kontrollieren können, wer auf Inhalte zugreifen darf, wie Images verteilt werden und wie Registry-Prozesse in interne Sicherheits- und Governance-Anforderungen passen. Red Hat Quay unterstützt eine strukturiertere Verwaltung dieser Anforderungen und hilft Teams dabei, Container-Inhalte kontrollierter bereitzustellen. Zentrale Speicherung: Container-Images und cloud-native Artefakte können in einer professionellen Registry-Umgebung organisiert werden. Kontrollierter Zugriff: Unterstützt Unternehmen dabei, Zugriffe auf Registry-Inhalte strukturierter zu verwalten. Repository-Prozesse: Geeignet für Teams, die Images, Versionen und Repositories übersichtlicher in ihre Entwicklungs- und Betriebsprozesse einbinden möchten. Governance: Hilft Organisationen, interne Vorgaben und Plattformprozesse rund um Container-Inhalte besser nachvollziehbar zu machen. Geeignet für DevOps- und Plattformteams Red Hat Quay ist eine passende Lösung für Unternehmen, die ihre DevOps-Prozesse professioneller gestalten möchten. Entwickler, Plattformteams und Betriebseinheiten können Container-Images zentraler bereitstellen und nutzen. Dadurch lassen sich Workflows rund um Build-, Test-, Freigabe- und Deployment-Prozesse besser strukturieren. In modernen Softwareprojekten ändern sich Images und Anwendungen regelmäßig. Eine enterprise-orientierte Registry kann dabei helfen, Versionen, Repositories und Bereitstellungsprozesse übersichtlicher zu verwalten. Unternehmen erhalten damit eine bessere Grundlage, um Co...32411,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
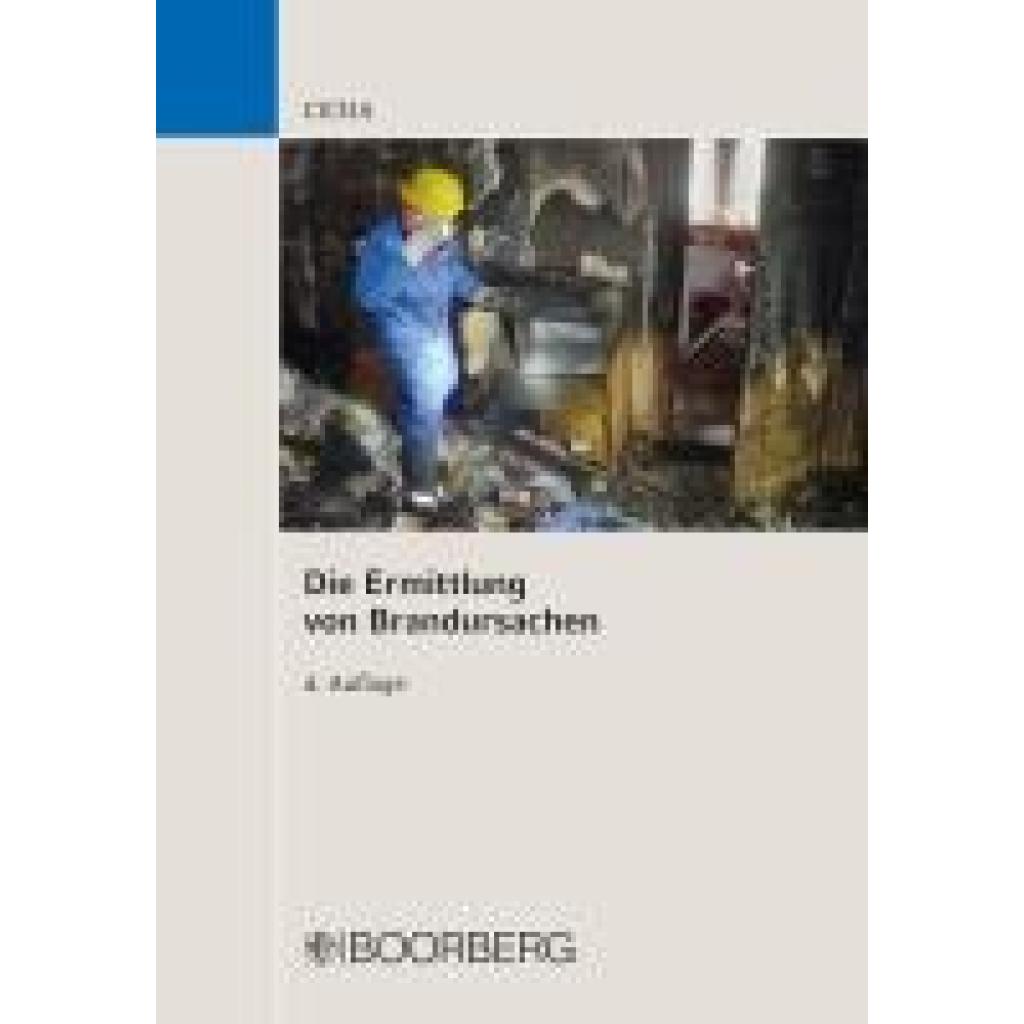
Cicha, Jörg: Die Ermittlung von BrandursachenDie Ermittlung von Brandursachen , Umfassender Überblick Auch die vierte Auflage des Buches bietet einen umfassenden, allgemein verständlichen Überblick über die am häufigsten auftretenden Brandursachen. Aufgrund der großen Variationsbreite von Brandursachen liegt ein Schwerpunkt auf dem brandtechnischen Ablauf der Brandentstehung. Hierbei sind auch seltene Fälle berücksichtigt. Die Inhalte Der Autor stellt ausführlich dar, wie am Schadensort die Brandausbruchstelle (BA-Stelle) ausfindig gemacht wird, wie man Brandursachen aufspürt, erkennt und nachweist und wie auf weitere, objektiv mögliche Brandursachen geschlossen werden kann. Diese Erläuterungen werden durch praxisnahe Beispiele belegt. Fokus auf die Physik Der Verfasser lässt dabei Motive, Begehungsweisen, Täterverhalten usw. bewusst außer Acht und beantwortet die Frage nach der Entstehung eines Brandes weitestgehend aus naturwissenschaftlicher Sicht, ohne rechtliche Wertungen vorzunehmen. Kennzahlen, Kenngrößen und Vierfarbfotos Eine Aufstellung von sicherheitstechnischen Kennzahlen und Kenngrößen von Gefährdungspotenzialen sowie eine Bildanlage mit 16 überwiegend vierfarbigen Fotos runden das Werk ab. Zielgruppenorientiertes Arbeitsmittel Das Buch ist sowohl als Arbeitsanleitung für den täglichen Polizeidienst, z.B. für alle Polizeibeamtinnen und -beamten im »Ersten Angriff«, sowie als Nachschlagewerk einsetzbar. Es eignet sich für Anfängerinnen und Anfänger der Brandsachbearbeitung. Aber auch Spezialistinnen und Spezialisten finden in der Darstellung interessante Erfahrungswerte, die sie zu Rate ziehen können. , Scheinwerfer-Vorschaltgeräte & Zündgeräte > Beleuchtung , Auflage: 4., überarbeitete Auflage, Erscheinungsjahr: 202408, Produktform: Kartoniert, Autoren: Cicha, Jörg, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete Auflage, Seitenzahl/Blattzahl: 464, Keyword: Brandentstehung; Brandermittlungsverfahren; Brandfotografie u. Bildanlagenkarte; Brandsachbearbeitung; Brandspurenbild; Brandverhalten von Materialien; Erkennen von Brandursachen; Erster Angriff; Gefährdungsmomente; Kriminalistische Brandermittlungen; Nachweis von Brandursachen; Sicherheitstechnische Kennzahlen brennbarer und gefährlicher Stoffe; Sicherheitstechnische Kennzahlen von Wärmequellen; Sofortmaßnahmen am Brandort; Staatsanwaltliches Ermittlungsverfahren; Verbrennungsvorgänge, Fachschema: Brand - Brandschutz~Feuerwehr~Forensik~Gericht (juristisch) / Forensik~Kriminologie~Polizeirecht~Sicherheitsdienst~Strafrecht~Technologie~Ursache~Kriminalistik - Kriminal..., Fachkategorie: Straftaten gegen die Person, Warengruppe: HC/Technik/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 203, Breite: 145, Höhe: 27, Gewicht: 657, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wiegand, Tim: Künstliche Intelligenz in der Medizin: Anwendungen, Algorithmen und ProgrammierungKünstliche Intelligenz in der Medizin: Anwendungen, Algorithmen und Programmierung , Für Studium, Forschung, Klinik und Wirtschaft , Reiningungssets > Autopflege & Aufbereitung , Erscheinungsjahr: 20250312, Autoren: Wiegand, Tim~Velezmoro, Laura, Seitenzahl/Blattzahl: 192, Abbildungen: 220 farbige Abbildungen, Keyword: <p>Künstliche Intelligenz; Algorithmus; Machine Learning; Deep Learning; Neuronale Netze; Supervised Learning; Unsupervised Learning; Reinforcement Learning; Narrow AI; General AI; Super AI; Python Medizin; Prinzipielle Komponenten-Analyse; Lineare Regression; Logistische Regression; Support-Vector-Machines; Decision Trees; Random Forest; Clustering (k-means); Monte-Carlo-Simulation; Bayes'sches Lernen</p>, Fachschema: Forschung (medizinisch, psychologisch)~Epidemiologie~Intelligenz / Künstliche Intelligenz~KI~Künstliche Intelligenz - AI~Medizin / Spezialgebiete, Fachkategorie: Medizinische Informatik~Epidemiologie und medizinische Statistik~Künstliche Intelligenz~Klinische und Innere Medizin~Medizinische Spezialgebiete, Warengruppe: TB/Medizin/Andere Fachgebiete, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 16, Gewicht: 770, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,52,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Methoden der Ermittlung bei kriminellen Taten?
Die häufigsten Methoden der Ermittlung bei kriminellen Taten sind die Befragung von Zeugen und Verdächtigen, die Auswertung von Spuren am Tatort sowie die Analyse von Überwachungskameras und anderen Beweismitteln. Oftmals werden auch forensische Untersuchungen wie DNA-Analysen oder Fingerabdruckvergleiche durchgeführt, um den Täter zu identifizieren. Polizei und Ermittlungsbehörden arbeiten eng zusammen, um alle verfügbaren Informationen zu sammeln und den Fall aufzuklären. **
-
Was sind gängige Methoden zur Ermittlung des Sprachstands bei Kindern?
Gängige Methoden zur Ermittlung des Sprachstands bei Kindern sind standardisierte Tests, Beobachtungen im Alltag und Gespräche mit Eltern und Lehrern. Diese Methoden helfen dabei, den Wortschatz, die Grammatik, die Aussprache und das Sprachverständnis eines Kindes zu beurteilen. Die Ergebnisse können dann genutzt werden, um gezielte Fördermaßnahmen zu planen. **
-
Welche Methoden werden zur Ermittlung des Wertes von Druckwerken verwendet?
Zur Ermittlung des Wertes von Druckwerken werden Methoden wie die Marktpreisanalyse, die Auktionspreisermittlung und die Schätzung durch Experten verwendet. Diese Methoden berücksichtigen Faktoren wie den Zustand des Druckwerks, die Seltenheit und die Nachfrage auf dem Markt. Letztendlich dient die Wertermittlung dazu, einen angemessenen Preis für das Druckwerk festzulegen. **
-
Was sind die wichtigsten Methoden zur Ermittlung von kriminellen Handlungen?
Die wichtigsten Methoden zur Ermittlung von kriminellen Handlungen sind forensische Untersuchungen, Vernehmungen von Verdächtigen und Zeugen sowie die Auswertung von Überwachungskameras und anderen Beweismitteln. Zudem spielen auch die Analyse von Tatorten und die Zusammenarbeit mit anderen Behörden eine entscheidende Rolle bei der Aufklärung von Verbrechen. Moderne Technologien wie DNA-Analysen und digitale Forensik werden ebenfalls immer wichtiger für die Ermittlungsarbeit. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.